Статус документа и область применения
Приказ ФСТЭК России от 11.04.2025 № 117 утверждает требования к защите информации в государственных информационных системах, иных системах государственных органов, государственных унитарных предприятий и государственных учреждений. Документ применяется к защите некриптографическими методами и с 1 марта 2026 года заменил приказ № 17.
Не следует путать его с приказом ФСБ России № 117 от 18.03.2025: это отдельный документ о защите тех же категорий систем с использованием криптографических средств. Для проекта могут быть применимы оба набора требований в своих областях.
Ранее выданные аттестаты соответствия сохраняют действие — это прямо предусмотрено приказом. Однако эксплуатационные процессы и развитие системы уже нужно сверять с новым регулированием.
Что стало заметнее в практической работе
Приказ делает акцент не только на наборе технических средств, но и на управляемом цикле защиты:
- единая политика защиты с перечнем систем, компонентов инфраструктуры, ролей и ответственности;
- внутренние стандарты для конфигураций, удалённого доступа, мобильных и конечных устройств, подключения к интернету;
- регламенты управления учётными записями, уязвимостями, обновлениями, событиями безопасности, резервным копированием и восстановлением;
- правила доступа подрядчиков и передачи им информации с обязательным контролем;
- оценка текущей защищённости и зрелости процессов по методическим документам ФСТЭК.
В действующей редакции показатель защищённости должен оцениваться не реже одного раза в шесть месяцев, показатель зрелости — не реже одного раза в два года. При отклонении от нормированных значений предусмотрены информирование руководителя и план совершенствования защиты.
Поправки с 1 сентября 2026 года
Приказ ФСТЭК России от 08.05.2026 № 137 актуализировал требования № 117. В частности, защита распространяется на информационно-телекоммуникационную инфраструктуру, включая случаи использования технических средств, программ и баз данных. Уточнены требования к конечным устройствам, организационной структуре защиты и безопасной разработке программного обеспечения.
Основная часть изменений действует с 1 сентября 2026 года; для одного из положений предусмотрен более поздний срок. При внедрении важно работать с актуальной редакцией, а не с первоначальным текстом лета 2025 года.
Практический вывод: документ, который выгружается из защищённой системы и уходит подрядчику, в другую организацию или на публичный ресурс, должен рассматриваться как часть контролируемой передачи, а не как «внепериметровая мелочь».
Где возникает задача маскирования документов
Приказ требует определить порядок и условия доступа подрядчиков, передачи им информации и контроля таких действий. На практике получателю часто нужен не весь документ. Например, для настройки классификатора достаточно текста обращений без ФИО, телефонов и адресов; для публикации решения — сути документа без идентификаторов граждан и служебных реквизитов.
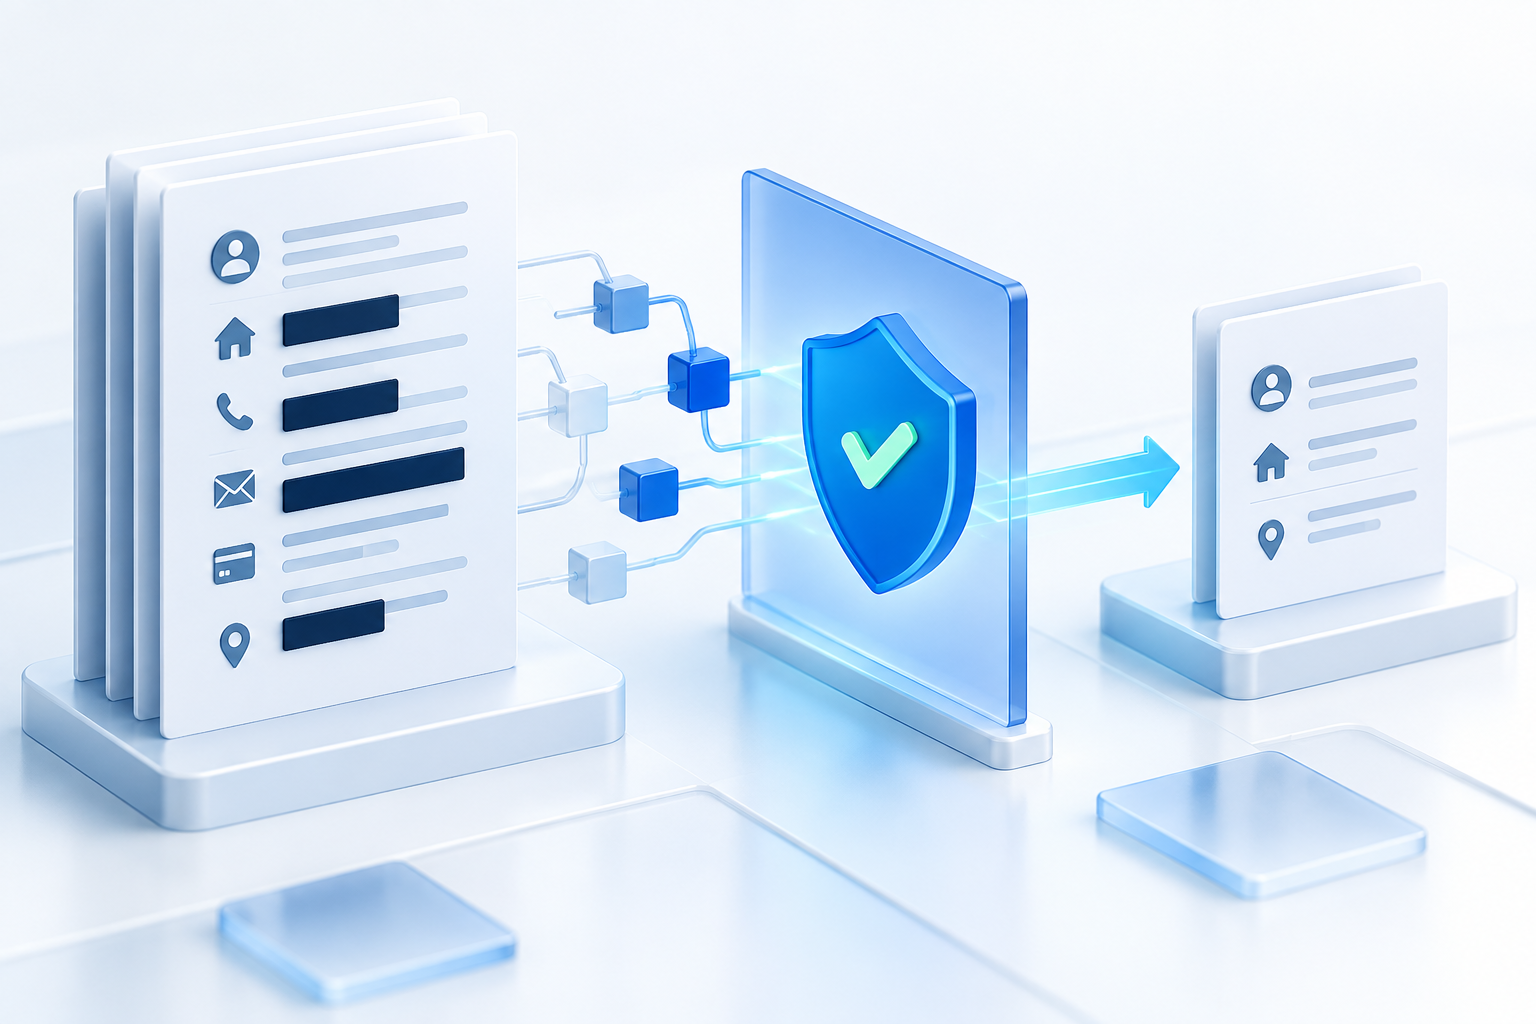
Предварительное маскирование реализует принцип «передать только необходимое» на уровне содержимого файла. Но его нужно связать с регламентом: кто принимает решение, какие категории скрываются, кто проверяет результат и как хранится очищенная копия.
Кейс: материалы передаются подрядчику
Госучреждение направляет внешней команде набор документов для настройки поиска. Внутри находятся сведения граждан, внутренние номера, названия подразделений и служебные комментарии. Для работы подрядчика нужны структура и язык документов, но не реальные идентификаторы.
- зафиксировать цель и допустимый состав передаваемой информации;
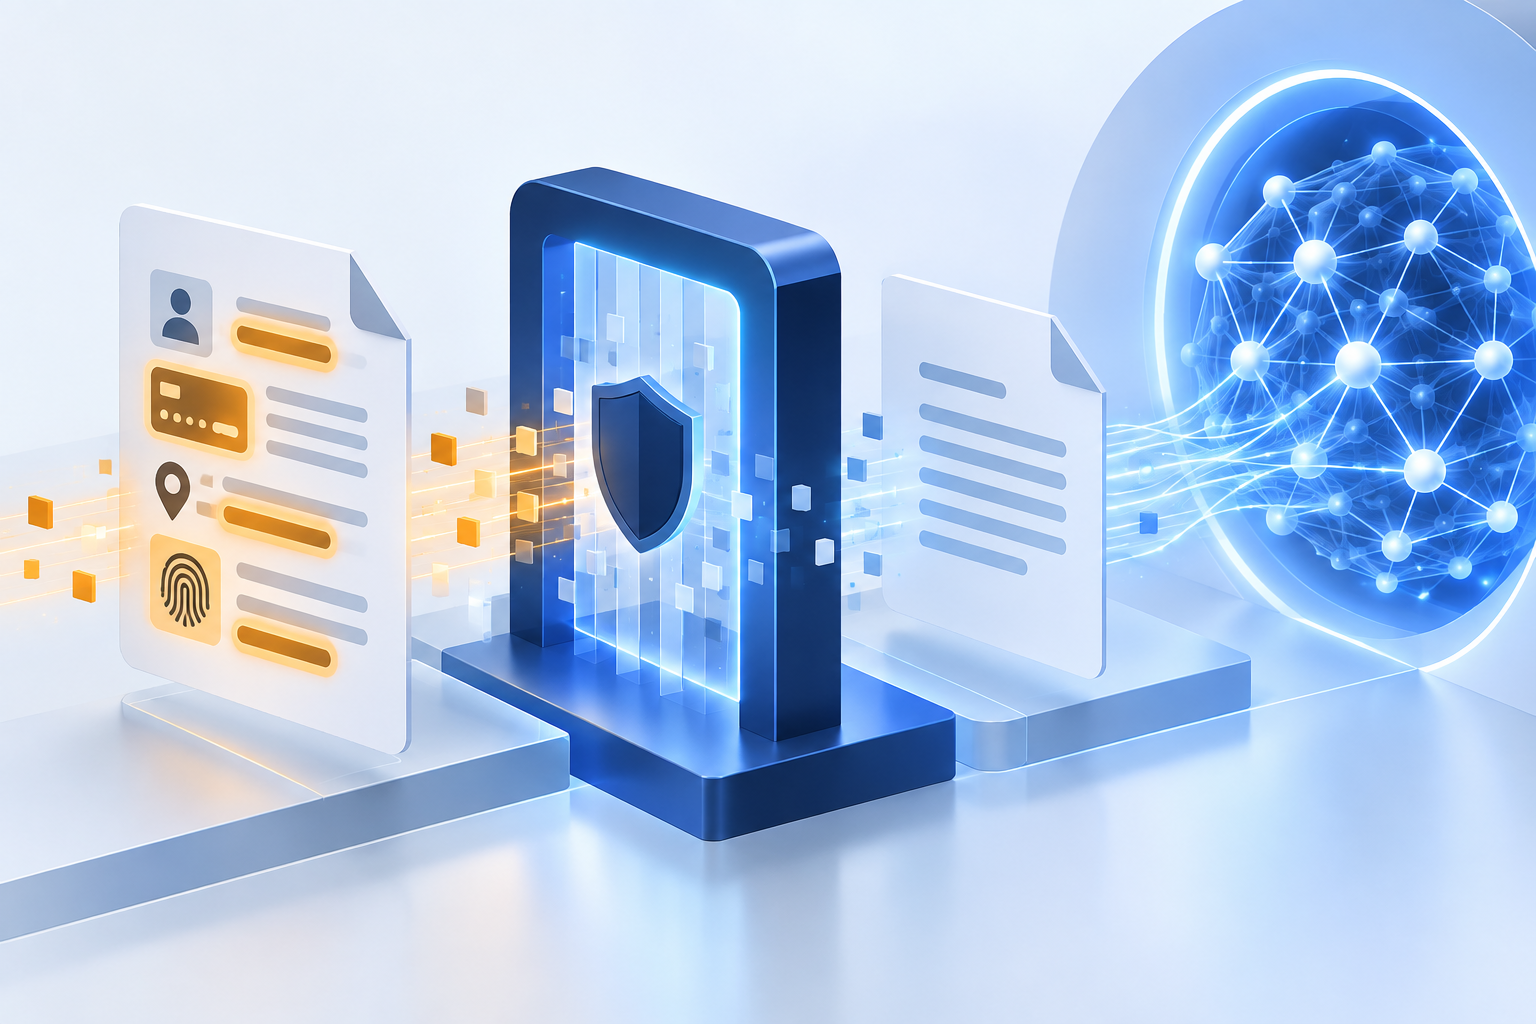
- создать копию и найти ПДн и служебные маркеры;
- подтвердить маскирование ответственным пользователем;
- проверить результат и передать по установленному каналу;
- ограничить доступ подрядчика и контролировать срок хранения.
Как помогает docdef
docdef автоматизирует подготовку копии: распознаёт текст в документах и сканах, находит ПДн и заданные внутренние термины, даёт ответственному сотруднику проверить находки и повторно анализирует результат. Корпоративная версия может работать внутри инфраструктуры организации без внешних AI API.
Граница решения: продукт не заменяет аттестацию, политику защиты, контроль доступа, мониторинг, оценку показателей, сертифицированные СЗИ и другие требования приказа № 117. Его роль — управляемая минимизация содержимого перед выдачей документа.
Источники
- Официальный текст приказа ФСТЭК России от 11.04.2025 № 117Опубликован 17.06.2025, зарегистрирован в Минюсте № 82619.
- Приказ № 117 в редакции от 08.05.2026Актуальная структура требований с изменениями приказа № 137.
- Раздел II: организация и управление защитойПолитики, стандарты, регламенты, подрядчики, показатели защищённости и зрелости.
- Обзор приказа ФСТЭК России от 08.05.2026 № 137Поправки, действующие преимущественно с 1 сентября 2026 года.
- Разъяснение ФСТЭК от 12.03.2026 № 240/22/1492Разъяснение положений требований после их вступления в силу.
- Приказ ФСБ России от 18.03.2025 № 117Отдельные требования при использовании криптографических средств.